Tội phạm mạng tại Đức đang sử dụng trí tuệ nhân tạo (AI) để thực hiện các vụ lừa đảo thanh toán và tấn công hệ thống ngày càng tinh vi. Một địa phương thuộc huyện Traunstein từng bị lừa chuyển khoản từ 80.000 đến 140.000 euro sau khi kẻ gian lợi dụng thông tin đối tác để giả mạo hóa đơn.
Thủ đoạn này cho thấy chỉ kiểm tra địa chỉ email hoặc hình thức hóa đơn không còn đủ để bảo đảm an toàn. Các cơ quan hành chính, doanh nghiệp và người dân tại Đức phải đối mặt với nguy cơ mất tiền khi tội phạm có thể tạo ra những thông tin liên lạc rất giống giao dịch hợp pháp.
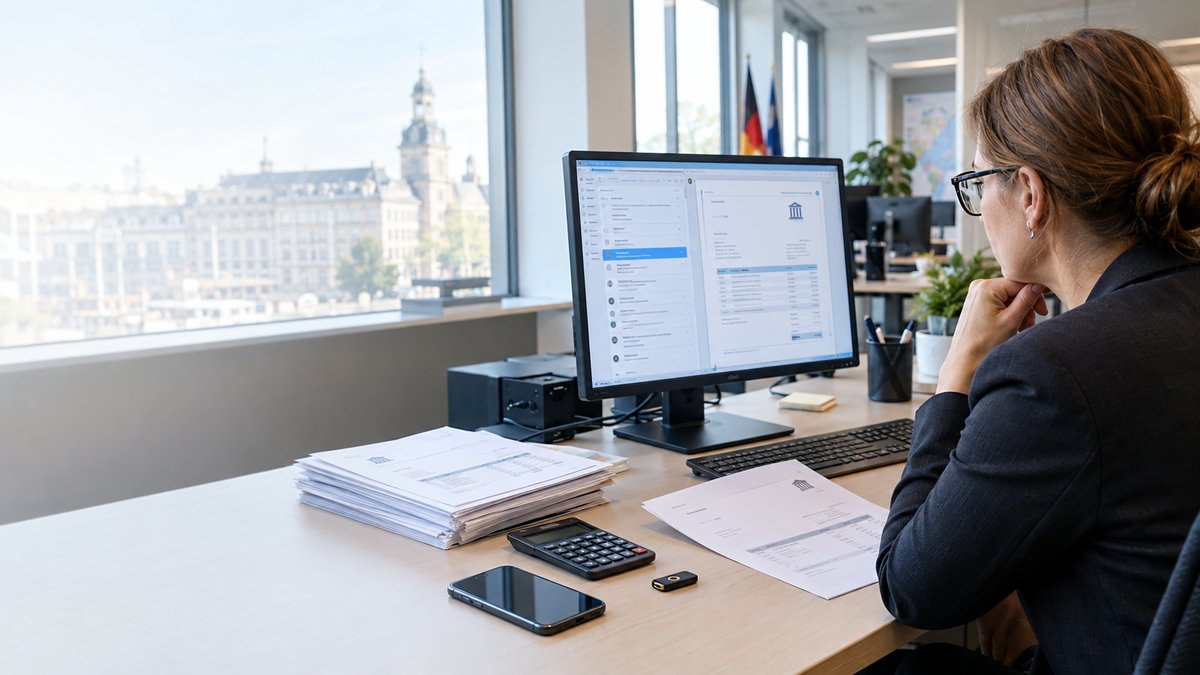
Ảnh minh họa - © Báo điện tử tin tức VIỆT ĐỨC
Hóa đơn giả chỉ khác số tài khoản ngân hàng
Một trong những thủ đoạn đáng lo ngại là giả mạo email trao đổi công việc và hóa đơn thanh toán. Kẻ gian trước tiên tìm cách chiếm đoạt hoặc tiếp cận thông tin liên lạc của đối tác, sau đó sử dụng dữ liệu thu thập được để tạo yêu cầu chuyển tiền có vẻ đáng tin cậy.
Hóa đơn giả có thể chứa đúng tên đối tác, nội dung công việc, số tiền và những thông tin liên quan đến giao dịch thực tế. Địa chỉ email gửi đi thậm chí có thể là tài khoản thật đã bị xâm nhập. Điểm thay đổi quan trọng nhất nằm ở số tài khoản ngân hàng nhận tiền.
Nếu người nhận chỉ đối chiếu tên công ty, nội dung dịch vụ và số tiền, giao dịch đáng ngờ có thể không bị phát hiện. Khi khoản tiền được chuyển đến tài khoản do kẻ gian kiểm soát, quá trình thu hồi thường trở nên khó khăn.
Vụ việc tại huyện Traunstein cho thấy hậu quả tài chính có thể rất lớn. Một địa phương tại đây từng bị lừa chuyển khoản trong khoảng 80.000.000 euro. Đây là mức thiệt hại đủ để gây áp lực đáng kể lên ngân sách của một đơn vị hành chính địa phương.
AI giúp tội phạm mở rộng quy mô tấn công
Trí tuệ nhân tạo giúp tội phạm mạng tự động hóa nhiều công đoạn trước đây cần nhiều thời gian và công sức. Công nghệ này có thể hỗ trợ soạn email theo ngữ cảnh, bắt chước phong cách giao tiếp của đối tác và xử lý lượng thông tin lớn để lựa chọn mục tiêu.
Nhờ các công cụ AI, những thông điệp lừa đảo có thể ít mắc lỗi chính tả hoặc ngữ pháp hơn. Nội dung cũng có thể phù hợp với ngành nghề, mối quan hệ công việc và giao dịch mà nạn nhân đang thực hiện. Điều đó khiến người nhận khó nhận biết dấu hiệu bất thường chỉ bằng cách đọc email.
AI còn có thể hỗ trợ phát hiện lỗ hổng bảo mật và tự động hóa một số bước trong quá trình tấn công. Kẻ gian vì thế có khả năng kiểm tra nhiều hệ thống hơn trong cùng một khoảng thời gian, làm tăng áp lực đối với các đơn vị phụ trách công nghệ thông tin.
Tuy nhiên, AI không tự động khiến mọi cuộc tấn công thành công. Hiệu quả của các thủ đoạn vẫn phụ thuộc vào dữ liệu mà kẻ gian tiếp cận, điểm yếu trong hệ thống và cách tổ chức xử lý những yêu cầu đáng ngờ. Việc kiểm soát quyền truy cập và xác minh giao dịch vẫn giữ vai trò quan trọng.
Các địa phương Đức tăng cường bảo vệ hệ thống
Trước những nguy cơ mới, các thành phố và địa phương tại Đức đang tăng cường kiểm tra hệ thống công nghệ thông tin, cập nhật phần mềm và đào tạo nhân viên. Mục tiêu là phát hiện sớm lỗ hổng, giảm khả năng bị xâm nhập và hạn chế thiệt hại nếu xảy ra sự cố.
Các cơ quan hành chính thường xử lý nhiều dữ liệu nhạy cảm, hồ sơ cá nhân và giao dịch tài chính. Hệ thống của họ cũng cần duy trì hoạt động liên tục để cung cấp các dịch vụ công. Một cuộc tấn công thành công không chỉ gây tổn thất tiền bạc mà còn có thể làm gián đoạn công việc và ảnh hưởng đến khả năng phục vụ người dân.
Cập nhật phần mềm giúp khắc phục những điểm yếu đã được nhà phát triển phát hiện. Đào tạo nhân viên giúp họ nhận biết email bất thường, yêu cầu thanh toán đáng ngờ và dấu hiệu tài khoản bị chiếm quyền. Hai biện pháp này cần đi cùng quy trình xác minh độc lập đối với các giao dịch có giá trị lớn.
Việc bảo vệ hệ thống cũng không nên chỉ dựa vào khả năng nhận diện email giả. Ngay cả khi địa chỉ người gửi có vẻ hợp lệ, nhân viên vẫn cần kiểm tra lại thông tin thanh toán nếu xuất hiện thay đổi bất thường. Quy trình phê duyệt nhiều bước có thể giúp giảm nguy cơ một cá nhân chuyển tiền chỉ dựa trên một email.
Kiểm tra tài khoản nhận tiền trước khi chuyển khoản
Đối với doanh nghiệp và hộ kinh doanh, thay đổi tài khoản ngân hàng của đối tác là tình huống cần được xác minh riêng. Người nhận nên gọi điện đến số liên lạc đã biết từ trước, thay vì sử dụng số điện thoại hoặc đường dẫn được cung cấp trong email yêu cầu đổi tài khoản.
Nếu nhận được email hoặc tin nhắn bất thường, người dùng không nên vội mở tệp đính kèm, nhấp vào đường dẫn hay cung cấp mật khẩu. Khi cần xác nhận thông tin, nên liên hệ trực tiếp với đối tác qua một kênh độc lập đã được kiểm chứng.
Người dùng cũng nên sử dụng mật khẩu mạnh, không dùng chung mật khẩu cho nhiều dịch vụ và bật xác thực hai yếu tố khi có thể. Biện pháp này bổ sung một lớp bảo vệ nếu mật khẩu bị đánh cắp. Hệ điều hành, ứng dụng và phần mềm bảo mật cần được cập nhật thường xuyên để giảm nguy cơ bị khai thác lỗ hổng.
Trong môi trường doanh nghiệp, việc phân quyền truy cập hợp lý và sao lưu dữ liệu định kỳ cũng giúp hạn chế hậu quả khi hệ thống gặp sự cố. Nhân viên cần biết cách báo cáo email đáng ngờ và không tự xử lý những yêu cầu thanh toán có dấu hiệu bất thường.
Cần hành động nhanh khi nghi ngờ bị lừa
Nếu đã chuyển tiền vào tài khoản đáng ngờ, người bị hại cần liên hệ ngay với ngân hàng để thông báo giao dịch và hỏi về khả năng ngăn chặn hoặc thu hồi khoản tiền. Tốc độ phản ứng có thể ảnh hưởng đến cơ hội xử lý giao dịch, dù không có gì bảo đảm số tiền sẽ được hoàn lại.
Người bị hại nên lưu giữ email, tin nhắn, hóa đơn, thông tin tài khoản nhận tiền và chứng từ giao dịch. Những tài liệu này có thể hỗ trợ ngân hàng kiểm tra sự việc và giúp cảnh sát tiếp nhận trình báo. Nếu nghi ngờ tài khoản bị xâm nhập, người dùng cần đổi thông tin đăng nhập từ thiết bị an toàn và kiểm tra các hoạt động bất thường.
Sự phát triển của AI khiến email giả mạo ngày càng khó phân biệt với thư trao đổi thông thường. Vì vậy, xác minh độc lập thông tin thanh toán, bảo vệ tài khoản và duy trì quy trình an ninh mạng là những biện pháp cần thiết đối với cả cơ quan hành chính lẫn doanh nghiệp tại Đức.
Thu Phương - © Báo TIN TỨC VIỆT ĐỨC
Theo: Tagesschau